
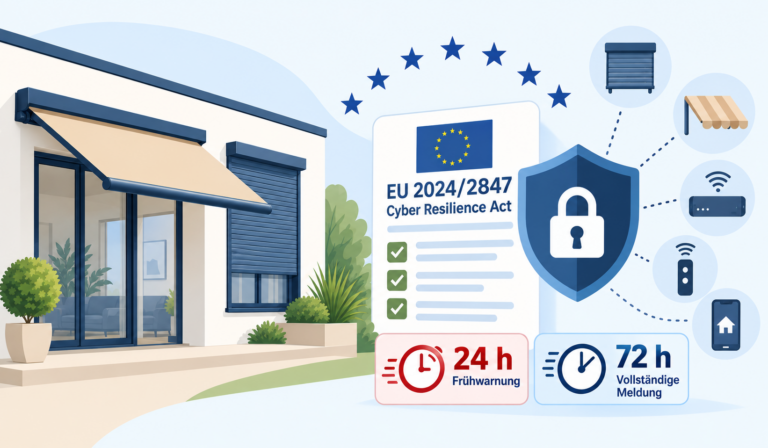
Seit dem 11. September 2026 gelten erste Meldepflichten des Cyber Resilience Act (CRA). Damit entsteht unmittelbarer Handlungsbedarf für Hersteller vernetzter Produkte. Betroffen sind unter anderem Antriebe, Handsender, Steuerungen, Gateways, Sensorik und Apps. Die neue Fachinformation der IVRSA zeigt praxisnah, worauf Unternehmen jetzt achten müssen.
Der Cyber Resilience Act betrifft Produkte mit digitalen Elementen. Für Hersteller der Rollladen-, Sonnenschutz- und Automationsbranche ist dabei besonders wichtig: Bereits eine logische Datenverbindung kann genügen, damit ein Produkt in den Anwendungsbereich des CRA fällt.
Damit können beispielsweise vernetzte Antriebe, Handsender, Steuerungen, Gateways, Sensorik und Apps von den neuen Vorgaben betroffen sein.
Seit dem 11. September 2026 gelten die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Die vollständige Umsetzung des Cyber Resilience Act folgt am 11. Dezember 2027.
Hersteller sollten insbesondere beachten, dass die Meldepflichten auch Bestandsprodukte erfassen. Gleichzeitig sind die vorgesehenen Fristen eng: Innerhalb von 24 Stunden muss eine Frühwarnung erfolgen, nach 72 Stunden eine vollständige Meldung.
Unternehmen sollten deshalb frühzeitig klären, welche ihrer Produkte unter den CRA fallen, welche Verantwortlichkeiten bestehen und wie interne Prozesse für mögliche Sicherheitsvorfälle organisiert werden müssen.
Der Fachausschuss Automation der IVRSA hat eine Fachinformation zum Cyber Resilience Act erarbeitet. Sie bereitet die wesentlichen Anforderungen praxisnah für Hersteller auf und behandelt unter anderem:
– Anwendungsbereich des Cyber Resilience Act
– Rollenverteilung und Produktklassifizierung
– Meldepflichten und Fristen
– Secure-by-Design-Anforderungen
– Abgrenzung zu RED und Maschinenverordnung
– wesentliche Konsequenzen für Hersteller
Die Fachinformation „Cyber Resilience Act“ steht auf der Website der IVRSA zum Download bereit.
IVRSA-Fachinformation zum Cyber Resilience Act herunterladen
Den vollständigen Verordnungstext zum Cyber Resilience Act finden Sie bei EUR-Lex. Ergänzend stellt die Europäische Kommission umfangreiche Informationen und Antworten auf häufig gestellte Fragen zur Umsetzung des CRA zur Verfügung.
Cyber Resilience Act bei EUR-Lex
FAQ der Europäischen Kommission zum Cyber Resilience Act
Bild: KI-generiert mit ChatGPT
Um ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn Sie diesen Technologien zustimmen, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn Sie Ihre Einwillligung nicht erteilen oder zurückziehen, können bestimmte Merkmale und Funktionen beeinträchtigt werden.